
في هذا المقال
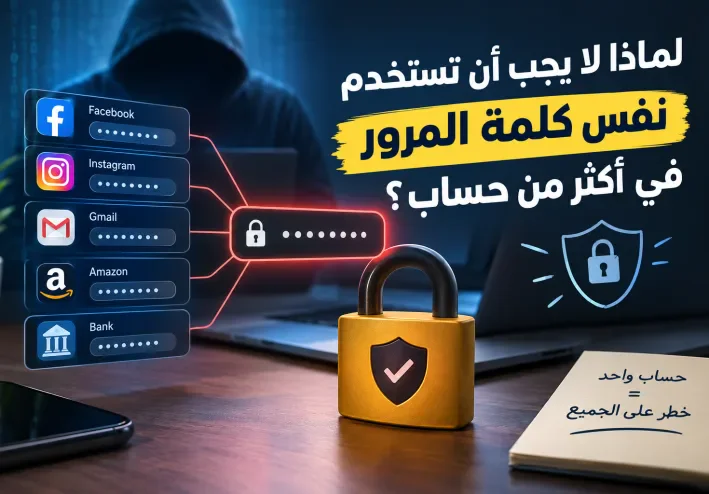
لماذا لا يجب أن تستخدم نفس كلمة المرور في أكثر من حساب؟
مقدمة
قد يبدو استخدام كلمة مرور واحدة لجميع حساباتك أمرًا مريحًا، فأنت لن تحتاج إلى حفظ عشرات كلمات المرور المختلفة. لكن هذه العادة قد تجعل حساباتك كلها معرضة للخطر في الوقت نفسه.
إذا تمكن شخص من الحصول على كلمة مرور أحد حساباتك، فقد يحاول استخدامها للوصول إلى بريدك الإلكتروني أو حسابات التواصل الاجتماعي أو حتى حساباتك المالية. لذلك، فإن استخدام كلمة مرور مختلفة لكل حساب يعتبر من أهم أساسيات الأمن السيبراني.
[ضع هنا صورة توضيحية لشخص يستخدم عدة حسابات وكلمة مرور واحدة]
ماذا يحدث إذا تم تسريب كلمة مرورك؟
تتعرض بعض المواقع والتطبيقات من وقت لآخر لاختراقات تؤدي إلى تسريب بيانات المستخدمين، ومن بينها عناوين البريد الإلكتروني وكلمات المرور.
المشكلة لا تتوقف عند الحساب الذي تعرض للاختراق. فإذا كنت تستخدم نفس كلمة المرور في مواقع أخرى، يمكن للمهاجم تجربة البريد الإلكتروني وكلمة المرور المسربة على خدمات مختلفة.
هذه الطريقة تُعرف باسم Credential Stuffing، وتعتمد على إعادة استخدام بيانات تسجيل الدخول المسربة لمحاولة الدخول إلى حسابات أخرى.
مثال بسيط يوضح خطورة إعادة استخدام كلمة المرور
تخيل أنك تستخدم البريد الإلكتروني نفسه وكلمة المرور نفسها في:
- حساب Facebook
- حساب Instagram
- البريد الإلكتروني
- حساب متجر إلكتروني
- حساب مالي
إذا تعرض أحد المواقع للاختراق وتم تسريب كلمة المرور، فلن تكون المشكلة محصورة في هذا الموقع فقط.
قد يحاول المهاجم استخدام بيانات الدخول نفسها على الحسابات الأخرى، وإذا نجحت، فقد يتمكن من الوصول إلى أكثر من حساب.
وهنا تتحول مشكلة صغيرة إلى سلسلة من الاختراقات.
لماذا تكون كلمة المرور المختلفة أكثر أمانًا؟
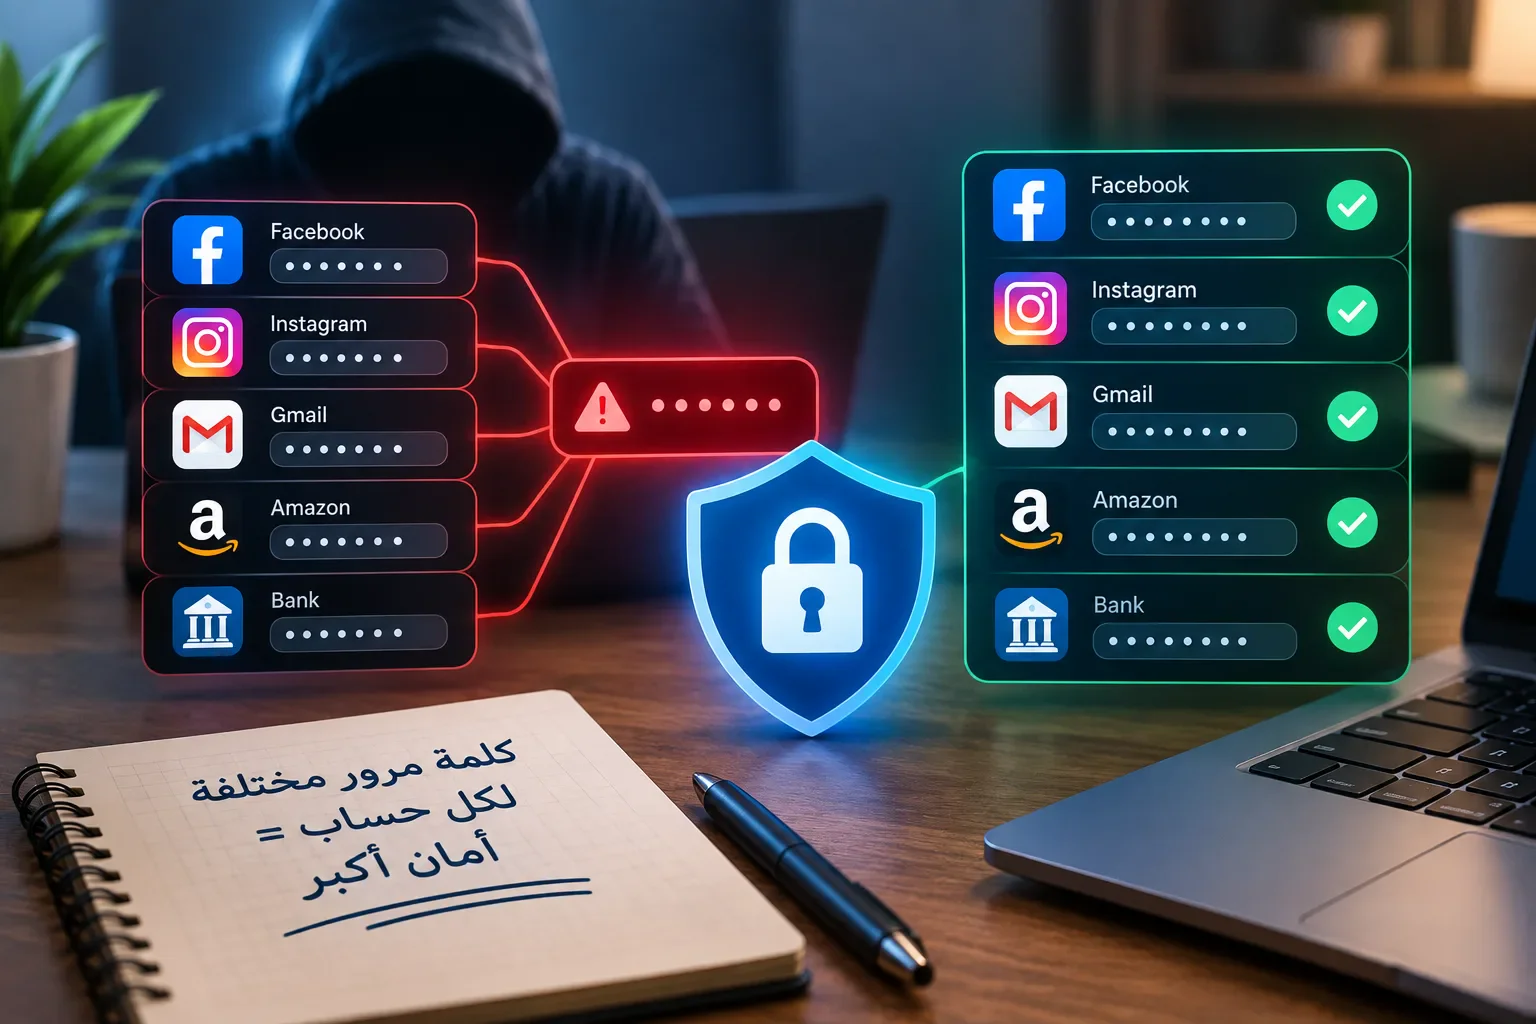
عندما تستخدم كلمة مرور مختلفة لكل حساب، فإن اختراق حساب واحد لا يعني بالضرورة اختراق جميع حساباتك.
على سبيل المثال، إذا تم تسريب كلمة مرور حساب متجر إلكتروني، فلن يتمكن المهاجم من استخدام كلمة المرور نفسها للوصول إلى بريدك الإلكتروني أو حساباتك الأخرى، لأن لكل حساب كلمة مرور مختلفة.
وبذلك تصبح الخسارة المحتملة محدودة بدلًا من أن تمتد إلى جميع حساباتك.
[ضع هنا صورة توضيحية لفكرة: حساب مخترق واحد مقابل عدة حسابات محمية]
هل يجب أن أحفظ عشرات كلمات المرور؟
ليس بالضرورة.
بدلًا من محاولة حفظ كلمة مرور مختلفة لكل حساب، يمكنك استخدام مدير كلمات مرور موثوق.
مدير كلمات المرور يمكنه إنشاء كلمات مرور قوية ومختلفة لكل حساب، ثم حفظها بطريقة تساعدك على عدم الحاجة إلى تذكرها جميعًا.
وبذلك تحتاج غالبًا إلى تذكر كلمة مرور رئيسية واحدة فقط للوصول إلى مدير كلمات المرور.
استخدم المصادقة الثنائية
حتى مع استخدام كلمات مرور مختلفة، من الأفضل إضافة طبقة حماية أخرى من خلال المصادقة الثنائية (2FA) عندما تكون متاحة.
في هذه الحالة، لا يكفي امتلاك كلمة المرور وحدها لتسجيل الدخول، بل يحتاج المستخدم إلى خطوة إضافية مثل رمز يتم إرساله أو تطبيق مصادقة أو وسيلة أمان أخرى حسب الخدمة.
وهذا يعني أن تسريب كلمة المرور وحده قد لا يكون كافيًا للوصول إلى الحساب.
كيف تنشئ كلمات مرور أقوى؟
هناك عدة ممارسات تساعدك على تحسين أمان كلمات المرور، منها:
- استخدم كلمة مرور مختلفة لكل حساب مهم.
- اجعل كلمات المرور طويلة وغير سهلة التخمين.
- تجنب استخدام اسمك أو تاريخ ميلادك أو معلومات شخصية واضحة.
- لا تستخدم كلمات مرور شائعة أو متوقعة.
- استخدم مدير كلمات مرور موثوق إذا كان حفظ كلمات المرور يمثل مشكلة.
- فعّل المصادقة الثنائية للحسابات التي تدعمها.
- لا تشارك كلمات المرور مع الآخرين.
ماذا عن الحسابات القديمة التي لا أستخدمها؟
الحسابات القديمة قد تشكل خطرًا أيضًا، خصوصًا إذا كنت تستخدم فيها كلمة مرور ما زلت تستعملها في حسابات أخرى.
إذا لم تعد بحاجة إلى حساب معين، فمن الأفضل حذف الحساب إذا كانت الخدمة تسمح بذلك، أو على الأقل تغيير كلمة المرور وعدم إعادة استخدامها في أي مكان آخر.
الخلاصة
استخدام كلمة المرور نفسها في أكثر من حساب قد يوفر عليك بعض الوقت، لكنه في المقابل قد يجعل اختراق حساب واحد سببًا في تعريض حسابات أخرى للخطر.
أفضل ممارسة هي استخدام كلمة مرور مختلفة وقوية لكل حساب، مع تفعيل المصادقة الثنائية واستخدام مدير كلمات مرور موثوق عند الحاجة.
الأمن السيبراني لا يعتمد على خطوة واحدة فقط، وإنما على مجموعة من العادات البسيطة التي تقلل من فرص تعرض حساباتك للاختراق.


النقاش
التعليقات (0)
فكرة تضيفها، أو سؤال يفتح حوارًا.
الرجاء تسجيل الدخول لتتمكن من التعليق