


أكثر من 500 ألف حساب Gmail وهمي.. كيف تحولت الحسابات المزيفة إلى أداة للجريمة الإلكترونية؟
رسالة تهديد تكشف شبكة إلكترونية ضخمة
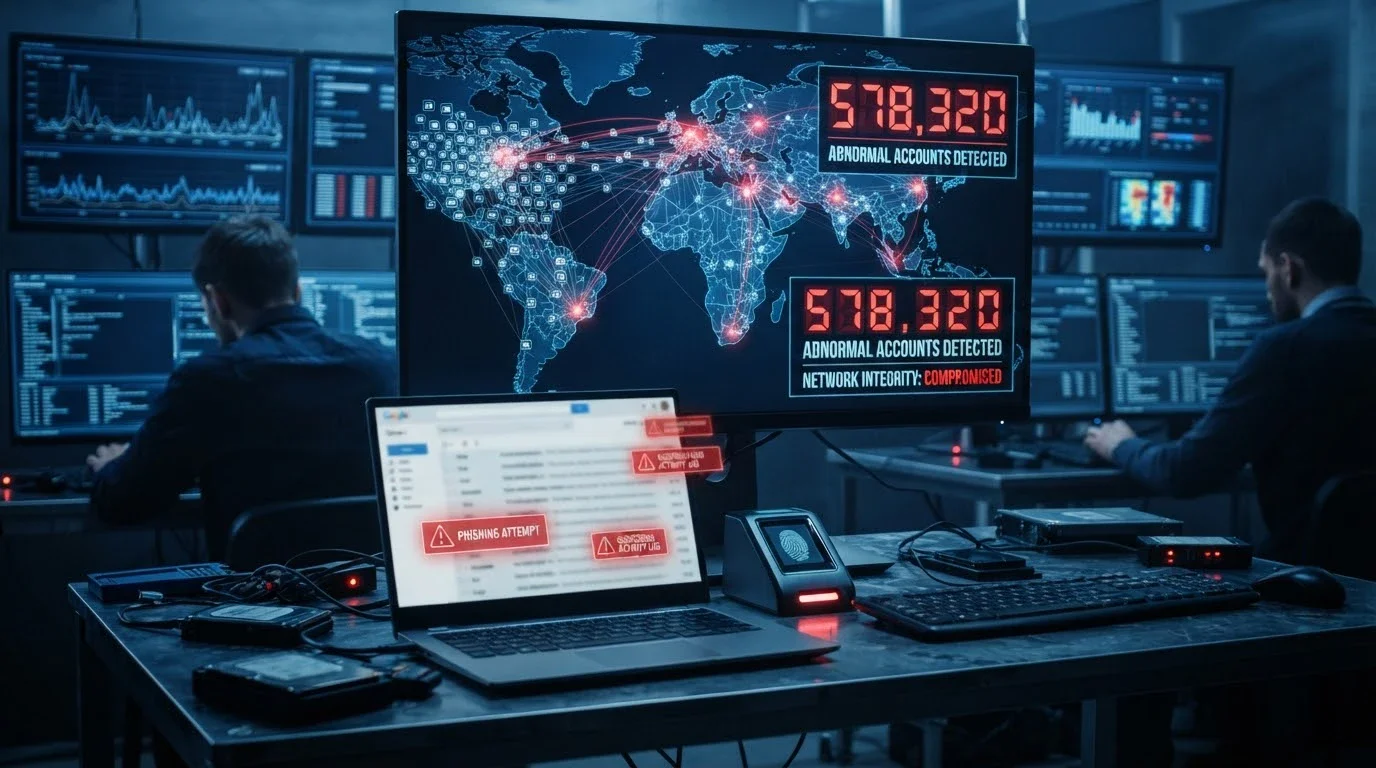
كشفت الشرطة في ولاية جوجارات الهندية عن شبكة إلكترونية ضخمة بعد تحقيق بدأ بسبب رسائل تهديد كاذبة بوجود قنابل استهدفت جهات حكومية. لكن العثور على قائمة تضم 513,847 حساب Gmail ومعرّفًا وكلمة مرور فتح تحقيقًا أوسع حول كيفية إنشاء هذا العدد الكبير من الحسابات واستخدامها.
كيف بدأت قصة الحسابات الوهمية؟
بدأت القضية بعد وصول رسالة إلكترونية في 10 سبتمبر إلى جهة حكومية في جوجارات، تضمنت تهديدات باستهداف مواقع وشخصيات رسمية، بالتزامن مع انعقاد قمة مجموعة بريكس في نيودلهي. ووفقًا للشرطة، ثبت لاحقًا أن التهديدات كانت كاذبة، لكن تحليل الرسالة قاد المحققين إلى شبكة أكبر مرتبطة باستخدام حسابات بريد إلكتروني متعددة. وألقت الشرطة القبض على شخصين في ولايتي بيهار وجهارخاند ضمن التحقيق.
أكثر من 513 ألف حساب تحت التحقيق
بحسب الشرطة، عثرت السلطات على قائمة تحتوي على 513,847 حساب بريد إلكتروني وكلمات مرور مرتبطة بها. وقالت التحقيقات الأولية إن هذه الحسابات كانت مخصصة، بحسب الاشتباه، لإرسال رسائل تهديد إلى جهات حكومية ومدارس وكليات ومحاكم، إلى جانب أنشطة إلكترونية أخرى. ولا يعني العثور على القائمة أن جميع هذه الحسابات استُخدمت فعليًا في تهديدات، إذ لا يزال المحققون يفحصون البيانات لتحديد طبيعة استخدامها ومدى انتشار الشبكة.
لماذا تسأل الشرطة Google عن هذه الحسابات؟
الجانب الأكثر إثارة في القضية هو أن شرطة جوجارات تستعد لاستجواب Google حول الإجراءات الأمنية التي سمحت، بحسب التحقيق، بإنشاء وإدارة هذا العدد الضخم من الحسابات. ونقلت Reuters عن مسؤول في شرطة مكافحة الجرائم الإلكترونية أن السلطات تريد مناقشة تغييرات في السياسات لمنع تجاوز إجراءات الحماية. وحتى الآن، لم تقدم Google تعليقًا رسميًا على طلب Reuters، ولم يتضح ما إذا كانت الشركة ستواجه اتهامات أو عقوبات.
المصادقة الثنائية تفتح بابًا جديدًا للتحقيق
من النقاط التي أثارت اهتمام المحققين أن الحسابات محل التحقيق كانت تستخدم المصادقة الثنائية، وهي طبقة حماية إضافية يفترض أن تجعل الوصول غير المصرح به إلى الحسابات أكثر صعوبة. لذلك أصبح السؤال الأساسي ليس فقط كيف أُنشئت الحسابات، وإنما كيف تمكنت الشبكة من تشغيل هذا العدد الكبير منها رغم وجود إجراءات أمنية إضافية. وتقول الشرطة إن هذه الجزئية ما زالت قيد التحقيق، من دون إعلان تفاصيل تقنية تساعد على تجاوز أنظمة الحماية.
هل امتدت الشبكة إلى خارج الهند؟
أشارت الشرطة الهندية إلى وجود مؤشرات على تواصل أحد المتهمين مع مشترٍ في بنجلاديش حصل على دفعات من الحسابات، مع استخدام العملات المشفرة جزئيًا في المدفوعات، وفقًا لـReuters. لكن هذه النقطة لا تزال ضمن التحقيق، ولا تعني ثبوت تورط جميع الأطراف أو اكتمال الصورة بشأن التمويل والتوزيع. وتعمل السلطات حاليًا على تتبع الروابط المحتملة وتحديد الأشخاص الآخرين الذين قد يكونون مرتبطين بالشبكة.
ماذا تكشف القضية عن مخاطر الأمن الرقمي؟
توضح القضية أن المخاطر الرقمية لا ترتبط فقط باختراق الحسابات الشخصية أو سرقة كلمات المرور، بل يمكن أن تمتد إلى إساءة استخدام خدمات الإنترنت على نطاق واسع. وعندما تُنشأ أعداد ضخمة من الحسابات وتُستخدم لإرسال رسائل مضللة أو تهديدات كاذبة، يصبح من الصعب على الجهات المختصة التمييز بين الاستخدام الطبيعي والنشاط المنظم. ولهذا تزداد أهمية أنظمة اكتشاف السلوك غير المعتاد، والتحقق من الحسابات، والتعاون بين شركات التكنولوجيا وأجهزة إنفاذ القانون.
التحقيق مستمر لكشف حجم الشبكة بالكامل
حتى الآن، تظل القضية مفتوحة، وتواصل شرطة جوجارات تحليل البيانات التي جرى ضبطها لمعرفة عدد الحسابات المستخدمة فعليًا، وكيف أُديرت الشبكة، وما إذا كانت مرتبطة بجرائم إلكترونية أخرى. وبالنسبة للمستخدم العادي، لا تعني القضية أن Gmail غير آمن، لكنها تذكير بأهمية استخدام كلمات مرور قوية وفريدة، وتفعيل المصادقة الثنائية، وعدم التفاعل مع الرسائل المشبوهة أو إعادة نشر التهديدات غير الموثوقة.
مصادر المقال
- Reuters – Indian police to query Google over 500,000 fake Gmail IDs
- The New Indian Express – Gujarat Police cyber racket investigation
- India Today – Gujarat bomb threat probe and 5 lakh email IDs


الرجاء تسجيل الدخول لتتمكن من التعليق